ChatGPT + GitHub: 12 flujos para buscar código, analizar repositorios y vigilar PR
Idioma de esta guía
Un repositorio grande de GitHub puede ser difícil de entender incluso cuando el código está bien organizado. Puedes saber qué hace el sistema sin saber qué archivo lo implementa, de dónde viene una configuración o qué documentación explica un comportamiento.
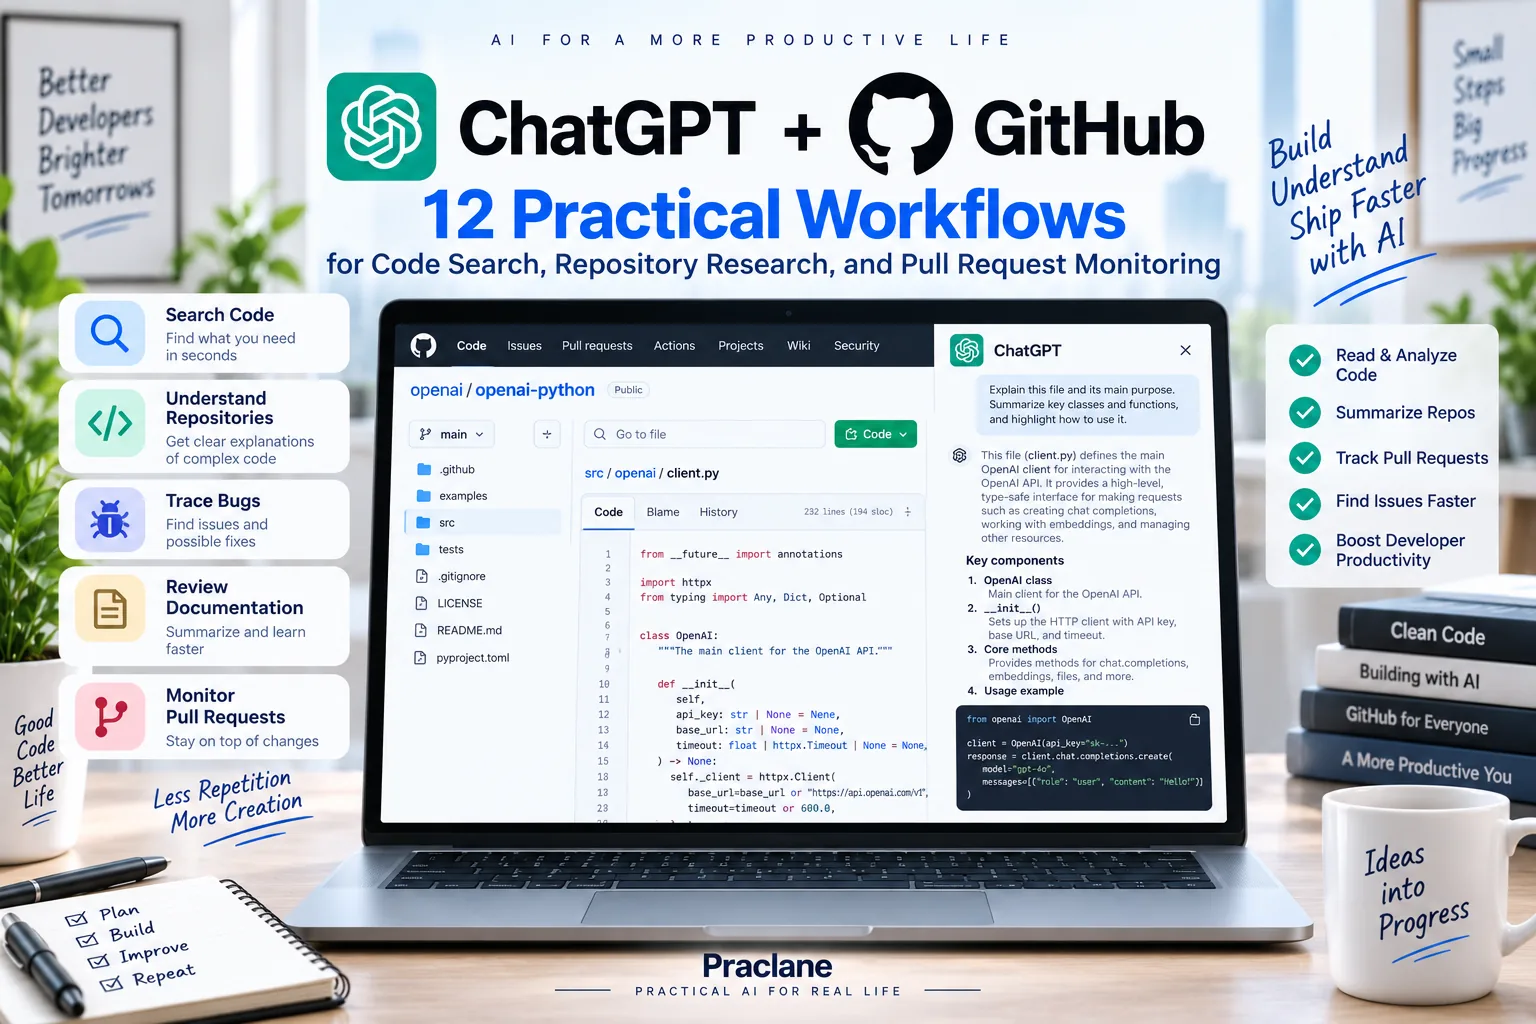
Con ChatGPT + GitHub, los usuarios compatibles pueden conectar repositorios autorizados para que ChatGPT recupere código, README y documentación bajo demanda. La integración actual está orientada a lectura, análisis, búsqueda y citas; para editar y subir código directamente, Codex es el flujo más apropiado.
Qué puede hacer la app de GitHub
| Capacidad | Uso práctico |
|---|---|
| Búsqueda | Encontrar archivos, funciones, clases, configuración o documentación |
| Explicación de código | Entender una implementación autorizada |
| Investigación | Combinar código y docs para comprender arquitectura |
| Deep Research / agentes | Usar GitHub como fuente cuando esté soportado |
| Triggers de Work | Monitorizar actividad compatible de pull requests |
Cómo conectar GitHub
- Abre Apps o Plugins en ChatGPT.
- Selecciona GitHub.
- Instala o autoriza la app de ChatGPT en GitHub.
- Selecciona solo los repositorios que quieras permitir.
- Completa la aprobación de la organización cuando sea necesaria.
- Usa el repositorio en chat, Deep Research o Work según disponibilidad.
12 flujos prácticos
1. Entender un repositorio desconocido
Crea un mapa de arquitectura de alto nivel de este repositorio autorizado. Identifica puntos de entrada, directorios principales, configuración, capa de datos, API, trabajos en segundo plano y tests. Cita rutas relevantes.
2. Encontrar dónde se implementa una función
Encuentra dónde se gestionan las subidas de archivos en el backend. Muestra archivos y funciones relevantes y explica el flujo desde la petición hasta el almacenamiento.
3. Buscar por mensaje de error
Busca “Invalid session token”. Muestra dónde se genera, qué condiciones lo activan y qué funciones superiores llaman ese código.
4. Rastrear una configuración
Encuentra dónde se configura el timeout de API. Rastréalo desde variables de entorno o configuración hasta el código que lo utiliza. Muestra valores por defecto, overrides y rutas.
5. Explicar una función en contexto
Explica processCheckout en contexto: quién la llama, entradas principales, servicios externos, efectos secundarios, rutas de error y tests. No la expliques de forma aislada.
6. Encontrar tests de una función
Encuentra tests relacionados con el restablecimiento de contraseña. Agrúpalos en unitarios, integración y end-to-end cuando la estructura lo permita y muestra qué comportamientos parecen no estar cubiertos.
7. Comparar README con el código actual
Compara los pasos de instalación del README con la estructura y configuración actuales. Marca comandos, variables, rutas o dependencias que parezcan obsoletos y cita la evidencia.
8. Investigar un bug antes de editar
Investiga por qué podrían enviarse emails de notificación duplicados. Busca creación, colas, reintentos y deduplicación. Dame las tres rutas de código más plausibles para revisar primero. No propongas un parche todavía.
9. Preparar un plan de refactor
Encuentra validación duplicada en el registro de usuarios, resume dónde aparece y qué cambia entre implementaciones y propone un plan de refactor que conserve el comportamiento. Cita archivos y tests.
10. Crear una guía de onboarding
Crea una guía breve para un desarrollador nuevo: cómo ejecutar el proyecto, dónde vive la lógica principal, cómo se organizan los tests, dónde está la configuración y cuáles son los cinco archivos que debería leer primero.
11. Monitorizar PR con Work
Cuando un pull request quede listo para revisión, resume el área afectada, identifica documentación o tests relacionados y prepara un briefing breve para revisarlo.
12. Usar GitHub como fuente en Deep Research
Usa este repositorio autorizado como una fuente para investigar la autenticación. Mapea login, sesión, autorización, refresh de tokens, logout y tests. Cita rutas de archivos para las afirmaciones sobre el repositorio.
Una fórmula mejor para prompts de GitHub
- Repositorio: identifica el repo correcto
- Objetivo: función, archivo, error o comportamiento
- Tarea: buscar, rastrear, explicar, comparar o investigar
- Evidencia: rutas, símbolos y tests
- Límite: investigar, proponer o pasar a Codex
Límites importantes
- La app de GitHub en ChatGPT es principalmente de lectura.
- No crea un índice sincronizado del repositorio; recupera contenido autorizado cuando hace falta.
- La disponibilidad varía entre chat, Deep Research y Work.
- Solo puede acceder a repositorios autorizados en GitHub.
- Los triggers de PR se aplican a repositorios github.com compatibles.
Preguntas frecuentes
¿ChatGPT puede leer mi repositorio?
Sí, cuando GitHub está disponible para tu cuenta y has autorizado ese repositorio.
¿Puede subir código a GitHub?
No mediante la app actual de GitHub. Para generar, editar y subir código, usa un flujo de Codex.
Conclusión
ChatGPT + GitHub aporta más valor antes de editar: localizar el código correcto, entender dependencias, rastrear comportamientos, comprobar documentación y acotar una investigación antes de decidir qué debe cambiar.